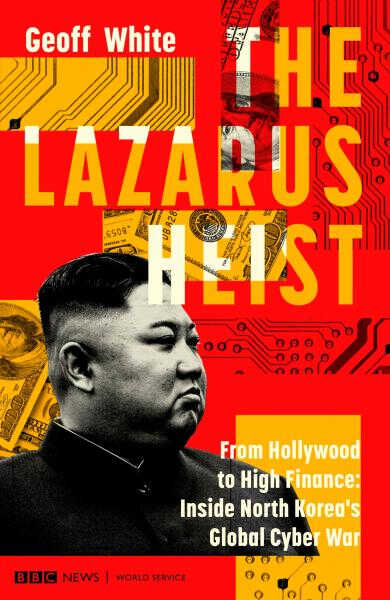
Читать книгу - "Хакеры Lazarus. Кибервойна Северной Кореи — от Голливуда до мировых финансов - Джефф Уайт"
На тот момент сотрудники Банка Бангладеш ещё не понимали, что произошло, но в одном были уверены абсолютно: опустошать свой миллиардный счёт они не просили, и переводы нужно немедленно остановить. Они бросились связываться с Федеральным резервным банком Нью-Йорка. Звонили по номерам, указанным на сайте ФРБ, но была суббота, и по этим номерам никто не отвечал. Отправляли факсы и электронные письма — и снова не получили никакого ответа. Время утекало, а вместе с ним утекали и деньги.
Они ещё не знали, что Банк Бангладеш оказался в эпицентре самой дерзкой киберкражи из всех, что когда-либо пытались провернуть. Группировка Lazarus — элитная команда северокорейских хакеров, которой ФБР занималось по делу о нападении на Sony, — больше года сидела в системах банка, тщательно готовясь к этому моменту. Теперь хакеры пустят в ход всё мастерство и всю смекалку, отточенные за прежние годы взломов, чтобы провернуть ограбление всей своей жизни. Чтобы увести деньги, они воспользуются фальшивыми банковскими счетами, благотворительными фондами, казино и сетью сообщников на трёх континентах.
Всё это было как в кино — будто компания хакеров посмотрела захватывающий голливудский фильм об ограблении и подумала: «А мы ведь тоже так можем». Но для жертв преступления — Банка Бангладеш и многих других, кто пострадает после него, — в происходящем не было ничего занимательного. Банк попал в беду, и ему нужна была помощь.
Звонок из Бангладеш застал Ракеша Астхану 18 февраля: он возвращался с конференции по кибербезопасности и ехал на машине в Вашингтон. «Зазвонил телефон, на линии был управляющий центрального банка, он просил срочно помочь в одном деликатном деле», — вспоминает он. Астхана, понятное дело, попросил управляющего рассказать подробнее. «А он говорит: „Извините, не могу сказать по телефону и не могу написать по электронной почте. Просто садитесь в самолёт и прилетайте. Вы нам нужны“».
Звонок был загадочный, и в каком-то смысле Астхана был для него странным адресатом. Свою компанию, World Informatix Cyber Security, он основал всего за пару лет до этого, а до того несколько десятилетий проработал во Всемирном банке. В кибербезопасности его фирма была отнюдь не на слуху, и далеко не всякий вспомнил бы о ней при компьютерном ЧП. Но недостаток корпоративной известности Астхана с лихвой восполнял связями. Во Всемирном банке он работал с Банком Бангладеш и познакомился с его управляющим, Атиуром Рахманом. И теперь, когда стал ясен масштаб инцидента, Рахман срочно просил Астхану о помощи. Тот был готов, но сразу подумал о практической стороне дела. «Я ему говорю: „Слушайте, мне нужна виза. Мне надо купить билет“. А он: „Да не беспокойтесь насчёт визы, всё уже устроено в посольстве Бангладеш. Просто сходите туда, заберите её и летите“».
Не прошло и недели, как Астхана уже был в Дакке и его провели в банк. Но не в двенадцатиэтажную башню, где стоял принтер: его направили в здание поменьше и подняли на третий этаж. Здесь сидели управляющий и его руководящая команда, и, по словам Астханы, ему и другим следователям выделили комнату прямо по соседству с кабинетами управляющего.
Чем больше Астхана узнавал о ситуации, тем яснее понимал, насколько чудовищна эта атака. Миллиард долларов — это 0,45 % ВВП Бангладеш; потери такого масштаба подвели бы экономику страны «к краю пропасти», говорит он2. Начал он понимать и то, почему его так таинственно пригласили в Дакку и почему разместили так близко к верхушке банка3. «Думаю, когда случился инцидент, управляющий и его команда были в полном замешательстве, — рассказывает он мне. — Они толком не понимали, что и думать. И им нужен был кто-то, кому можно доверять, кто-то, кто умеет держать язык за зубами, потому что сам он эту информацию не обнародовал, — а это, как теперь видно задним числом, было не лучшим решением».
Инцидент держали в такой тайне, что о нём почти никто в банке не знал. «Большинство сотрудников центрального банка понятия не имели, что случилось, — говорит Астхана. — До них доходили какие-то шепотки, они видели, как люди входят и выходят. Но никто ничего не знал».
Тайну хранили не только от остальных сотрудников банка. Управляющий решил ничего не говорить и правительству. В государственных финансах, возможно, зияла миллиардная дыра, но власти об этом даже не подозревали. Вскоре Астхане стало ясно, почему начальство держало всё в секрете: оно тогда ещё верило, что сможет уладить дело без шума. «Управляющий… думал, что произошла ошибка, какие-то транзакции ушли не в тот банк или не на тот счёт и мы их вернём. Что деньги никуда не денутся».
Вывод был не такой уж нелепый. По словам Астханы, такие ошибки действительно случаются, и обычно их удаётся исправить, а деньги — вернуть. Но в случае с Банком Бангладеш быстро выяснилось, что дело не в ошибочной транзакции. Кто-то каким-то образом намеренно отдал команду перевести миллиард долларов и ради этого отправил сообщение в Федеральный резервный банк Нью-Йорка.
Бангладешцы заподозрили, что тут замешан кто-то из своих. Может, кто-то ночью пробрался в компьютерную комнату и сделал переводы? Тогда Астхана сел и просмотрел записи камер наблюдения — все восемь часов. В какой-то момент он остановил запись и всмотрелся в экран: в кадре появилась тень. Неужели это нечистый на руку сотрудник явился на место преступления? Увы, нет. «Это был уборщик за дверью, — говорит Астхана. — Все эти восемь часов в комнате никого не было».
Запертая комната, никто не входит и не выходит — и всё же миллиард долларов куда-то уходит. Как?
Астхана переключил внимание: если кому-то удалось провести международные переводы изнутри банка, значит, он воспользовался той же системой, что и сам банк, — программой, мало известной за пределами финансового мира, но связывающей крупнейшие учреждения планеты и открывающей доступ к триллионам долларов: SWIFT.
Как мы уже знаем из главы 1, SWIFT — это механизм, с помощью которого финансовые учреждения отправляют и получают запросы на денежные переводы. Программа доступна только банкам и другим крупным организациям. Во многом на этом и держится доверие к SWIFT: как правило, пользоваться системой можно, только находясь внутри компьютерной сети одного из таких учреждений, а там, как предполагается, нет никого, кроме законных сотрудников. Но что, если хакеру удастся проникнуть в сеть и выдать себя за сотрудника?
Именно с таким сценарием теперь и столкнулся




Прочитали книгу? Предлагаем вам поделится своим впечатлением! Ваш отзыв будет полезен читателям, которые еще только собираются познакомиться с произведением.
Оставить комментарий
- Тата15 октябрь 06:48Любовь через развод - Женя ГромоваНе понравилось. Для 28 лет, да ещё и завуча школы, героиня слишком тупая..
- Вероника08 октябрь 13:31Моя истинная попаданка - Наталья БулановаЗдравствуйте.Прочитала с интересом о том что можно разделить себя чтобы не терять две цели и к чему это может привести. Единственное что не понравилось это то что
- Гость Елена22 сентябрь 22:55Академия Сердцеедов. Обман - Полина ВерховцеваВсе три книги Полины Верховцевой понравились, спасибо большое автору и за возможность прочитать полностью.
- Нина15 сентябрь 06:23Решение первокурсницы - Аня СоколС удовольствием перечитала серию "Первокурсница" Ани Сокол. Получила огромную радость от новой встречи с героями книги.